
Windows 11 - Gestión de usuarios y compartición de recursos
Introducción
Desde la perspectiva que actualmente nos ocupa, sistemas operativos monousuario, vamos a ver cómo windows 11 gestiona este tipo de cuentas de usuario.
Lo primero que hay que tener en cuenta es que en Windows 11 existen diferentes tipos de usuario:
- Cuentras Microsoft (MSA): Vinculadas con servicios en la nube, sincronización de perfil y recuperación mediante correo o teléfono. El perfil de usuario se vincula a una dirección de correo electrónico externa (ej. @outlook.com, @gmail.com) y a una contraseña gestionada en los servidores de Microsoftz.
- Cuentas locales (SAM): Independientes de internet. Almacenadas exclusivamente en la base de datos del sistema operativo.
- Cuentas de sistema integradas (especiales): Son cuentas predefinidas creadas automáticamente por el sistema operativo durante la instalación. Tienen propósitos específicos de administración, mantenimiento o automatización y, por seguridad, algunas vienen desactivadas por defecto. Algunos ejemplos son las cuentas de:
- Invitado
- Administrador
Cada cuenta de usuario lleva asociado un pérfil. En windows 11 podríamos hablar de que básicamente existen 2 perfiles:
- Administrador: Es el nivel de acceso con máximas atribuciones sobre el sistema local.
- Usuario estándar: Es el perfil recomendado para el trabajo cotidiano de los usuarios finales en un entorno corporativo o educativo.
Usuarios locales
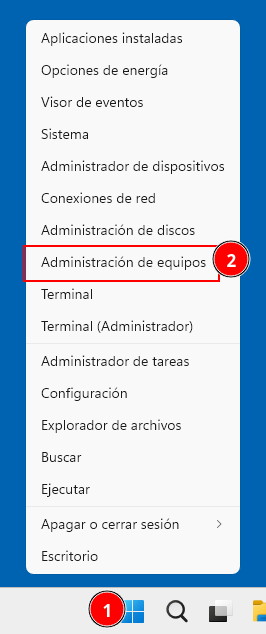
Como, casi siempre, click derecho en el botón de windows y luego Administración de equipos:
Y, en la ventana que se abra, seleccionamos Usuarios y grupos locales:
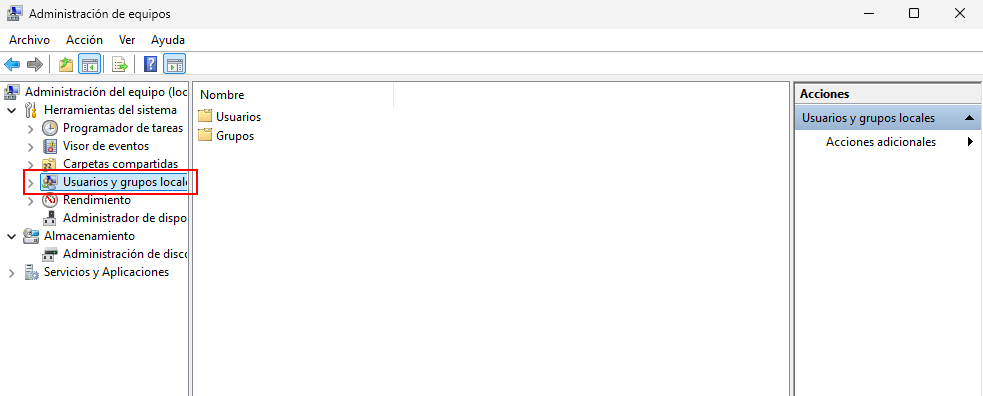
Desde la pantalla anterior podremos llevar a cabo los siguientes pasos.
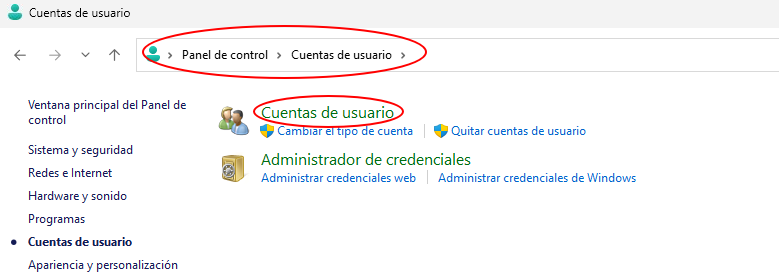
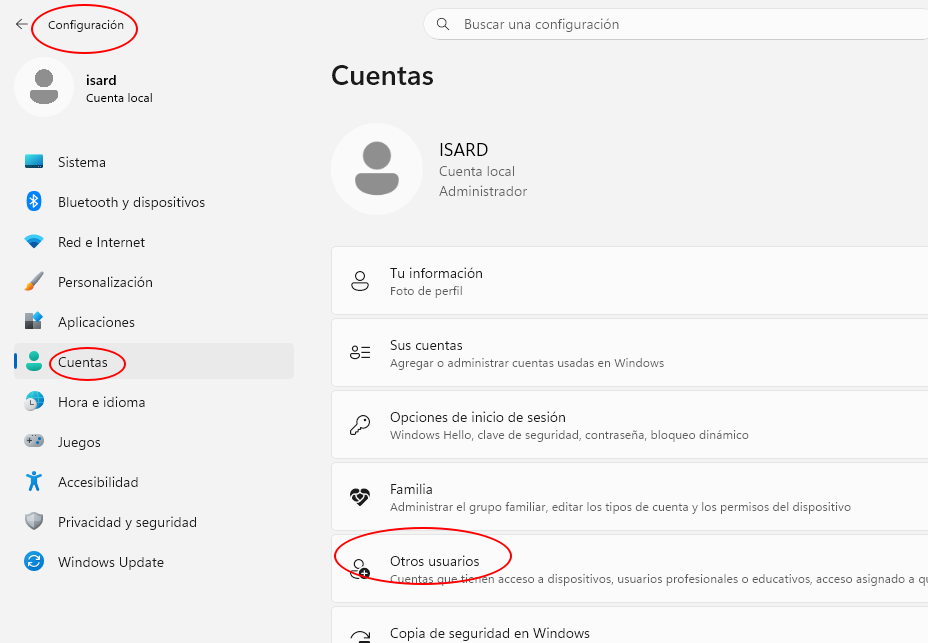
La gestión de las cuentas de usuarios también puede llevarse a cabo desde:
- panel de control > Cuentas de usuario
- configuración > cuentas
Crear usuarios
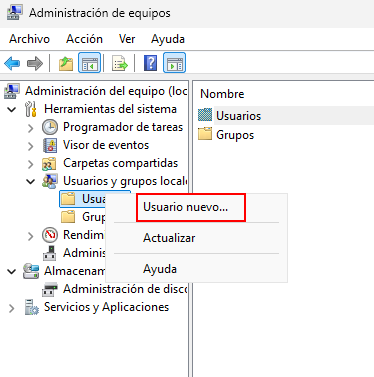
Click derecho sobre usuarios y luego Usuario nuevo...:
Accederemos a este formulario que deberemos de completar:
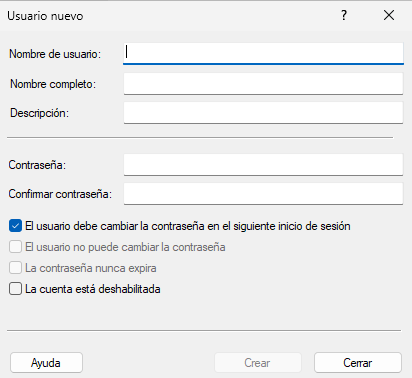
Los campos son los siguientes:
- Nombre de usuario:
- Nombre completo:
- Descripción:
- Contraseña:
- Confirmar contraseña:
- El usuario debe cambiar la contraseña en el siguiente inicio de sesión:
- El usuario no puede cambiar la contraseña:
- La contraseña nunca expira:
- La cuenta está deshabilitada:
Modificar usuarios
xxx
Borrar usuarios
xxx
Grupos locales
Son una forma de agrupar de modo lógico usuarios. Es más eficiente asignar permisos a un grupo formado por varios usuarios que actuar usuario a usuario.
Crear grupos
xxx
Borrar grupos
xxx
Añadir/quitar usuarios de grupos
xxx
Sistemas de permisos
El sistema de permisos en windows 11 se basa en el sistema de archivos. En este caso NTFS.
Existe una serie de permisos básicos:
- Lectura
- Escritura
- Lectura y ejecución
- Modificación
- Control total
También existen unos permisos avanzados/especiales y la herencia de permisos.
Compartición de recursos a través de red
xxx
Cuando un usuario dispone de por ejemplo Lectura en red pero permisos de modificación en NTFS se tiene en cuenta siempre el permiso mas restrictivo por lo que en el caso del ejemplo no podría modificar.
Buenas prácticas
xxx
Políticas de contraseñas y bloqueos
xxx
Auditorías de sucesos
xxx
Cambiar de usuario, cerrar sesión,...
xxx